
Разрешения OAuth
Откройте настройки OAuth приложения.
Два сценария доступа
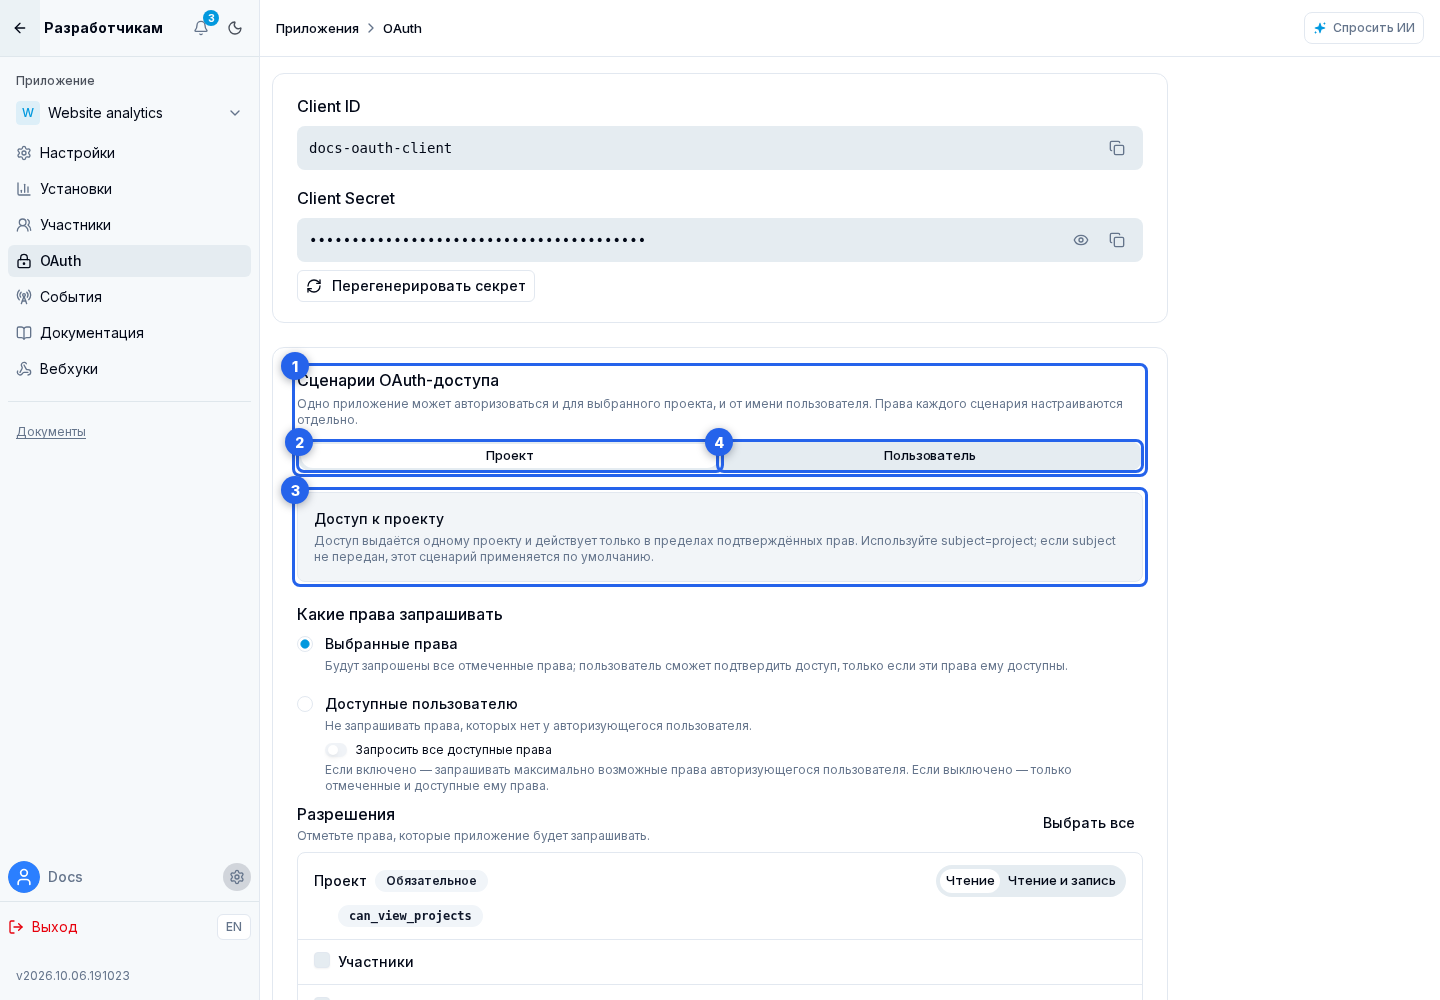
У «Интеграции на сайте» в блоке «Сценарии OAuth-доступа» независимо настраиваются два сценария:
-
вкладка «Проект» открывает проектную политику. Авторизация относится к одному проекту, а API проверяет выданные в нём права;
-
вкладка «Пользователь» открывает пользовательскую политику. Приложение действует от имени пользователя, но каждый вызов остаётся ограничен одновременно подтверждёнными разрешениями и актуальными правами пользователя на целевой ресурс.
Сценарий выбирается не при создании приложения, а в каждом запросе авторизации параметром subject. Для subject=project параметр project_id необязателен: если его нет, Senler AI предложит выбрать доступный проект. Для subject=user не передавайте project_id. Если subject отсутствует, используется project. Тип «Плагин» поддерживает только проектный сценарий.
Разрешения
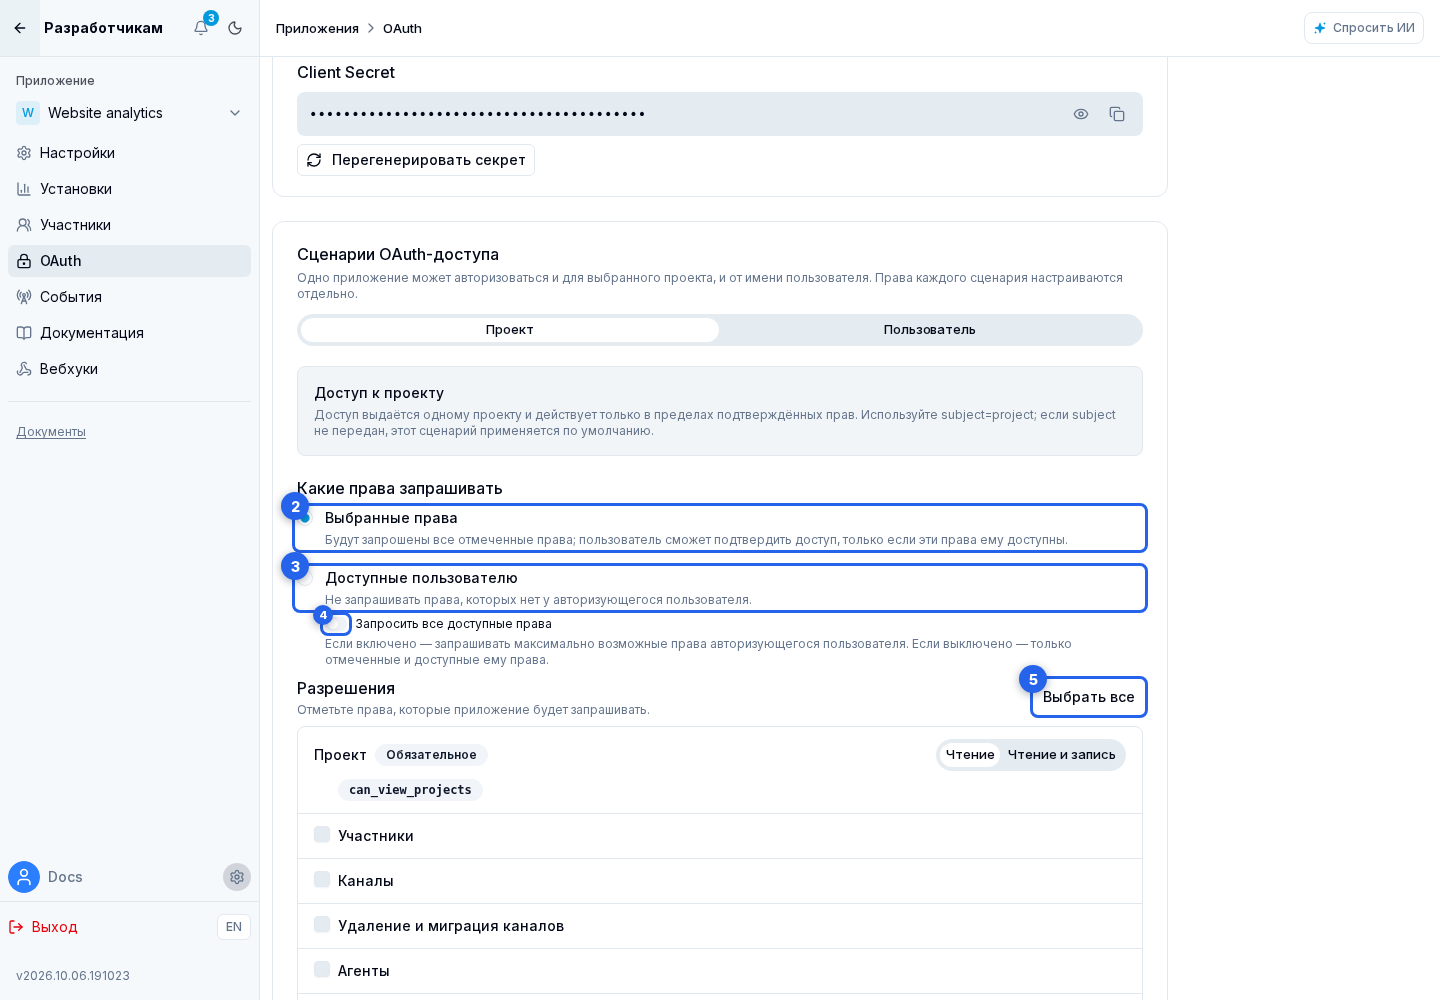
Проектная и пользовательская политики имеют собственный набор разрешений. Для каждой доступны два режима:
- «Выбранные права» — если
scopeне передан, приложение запросит весь отмеченный набор. Вscopeможно передать его подмножество. Пользователь должен иметь возможность выдать каждое запрошенное право; - «Доступные пользователю» — Senler AI исключит права, которых нет у авторизующегося пользователя. Передайте
scope=project_accessилиscope=user_accessдля соответствующего сценария либо не передавайтеscope.
Во втором режиме переключатель «Запросить все доступные права» определяет верхнюю границу. Когда он выключен, приложение получает пересечение отмеченных и доступных прав; когда включён — все разрешённые для этого OAuth-сценария права, которые пользователь может выдать. Точный набор всегда показывается перед подтверждением.
Для проектной авторизации can_view_projects добавляется обязательно и не снимается. Пользовательская авторизация может включать права проектов, приложений и аккаунта, но не разрешает управлять API-токенами, Client Secret или удалять приложения.
Сокращение политики сразу сужает действующие авторизации; пользовательская авторизация без оставшихся прав отзывается. Расширение политики не добавляет права в уже выданные токены — для новых прав пользователь проходит OAuth повторно. «Выбрать все» и «Снять все» меняют необязательные права.
Кнопка «Сохранить» применяет обе политики и Redirect URI.
Выбранный сценарий и набор прав передаются в запросе авторизации.