
Авторизация готового MCP
Авторизация готового сервера
Выберите готовое подключение в MCP-серверах проекта.
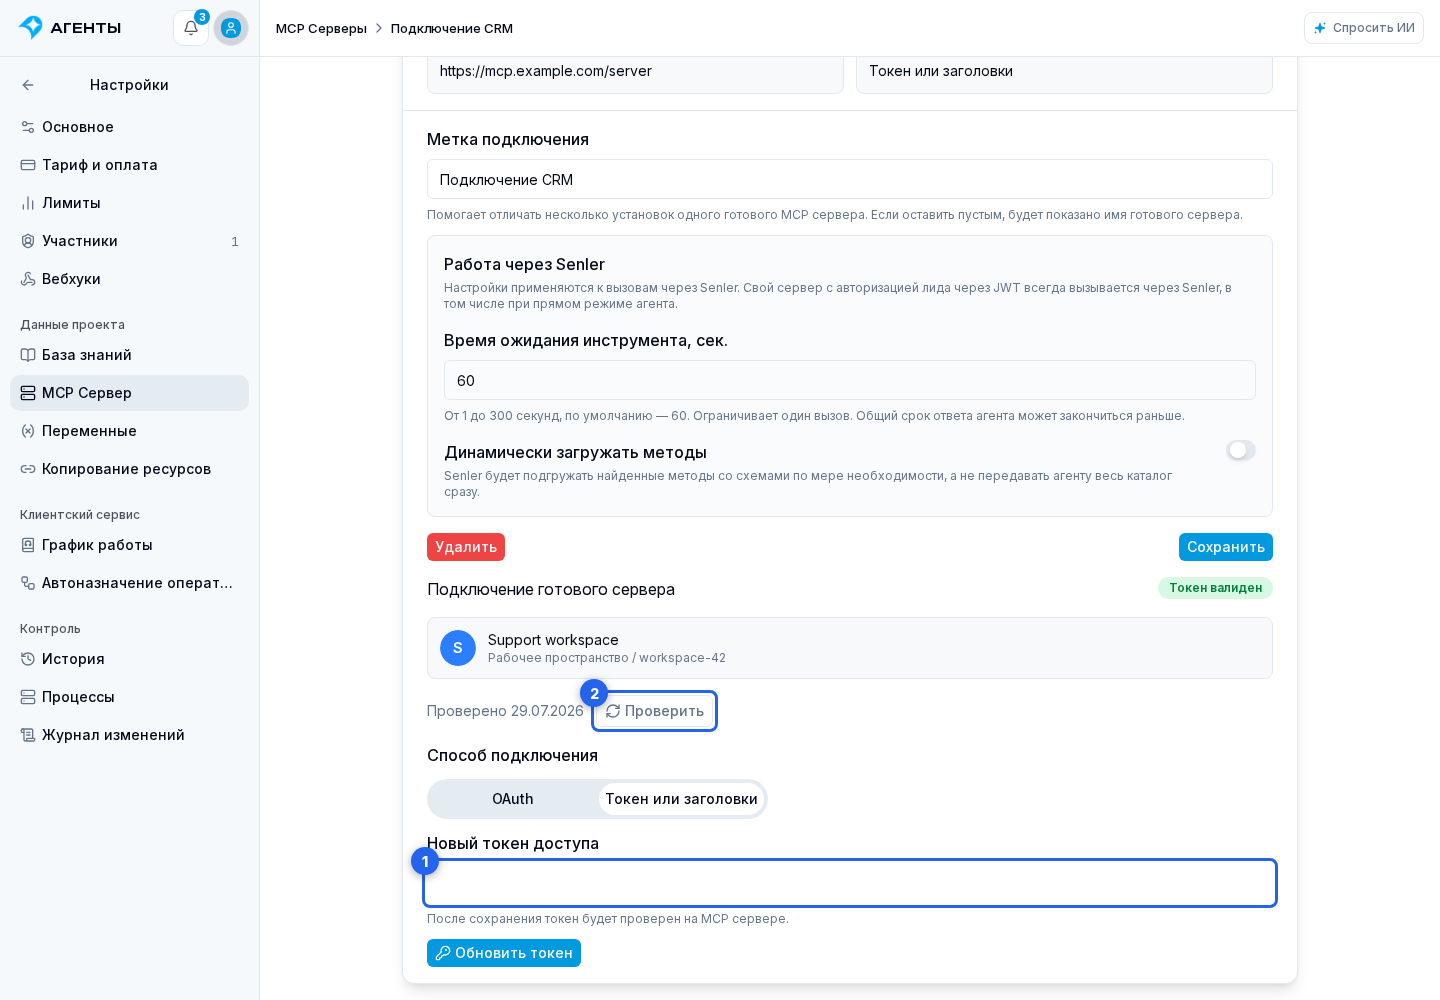
Готовый сервер показывает только методы, разрешённые шаблоном. Если он использует единые данные проекта, откройте вкладку «Токен или заголовки». Шаблон покажет либо одно поле токена, либо свой набор заголовков. Подсказка поля может содержать обязательность и префикс; значение префикса добавляется формой по правилам шаблона.
Заполните ручные данные и нажмите «Обновить токен». Если шаблон поддерживает OAuth, для смены способа подключения выберите вкладку «OAuth».

На вкладке OAuth нажмите кнопку подключения и завершите внешний вход.

Данные подключения вводятся и заменяются только на этой странице или во внешнем окне OAuth. После сохранения авторизация применяется к методам MCP-сервера автоматически. Не передавайте токен в чате или инструкции агента. Чтобы выбрать другой аккаунт, повторно пройдите OAuth либо замените ручные данные здесь.
Проверка данных проекта
Если у готового сервера уже есть проектные данные доступа, карточка показывает статус, время последней проверки и кнопку проверки.
- «Токен валиден» означает, что последняя проверка вернула действительные данные;
- «Токен невалиден» означает неуспешную проверку;
- «Не проверен» означает, что подтверждённого результата проверки нет;
- «Не подключен» означает, что ручные данные или OAuth ещё не сохранены.
Проверка доступна только после появления проектных данных доступа.
Авторизация по лидам
Если шаблон поддерживает авторизацию пользователя, а не проекта, сервер получает режим «По лидам». В настройках проекта нет общего токена для такого подключения: внешний аккаунт связывается отдельно для конкретного пользователя, когда это требует инструмент.
Не заменяйте режим «По лидам» общим секретом в описании или инструкции агента. Секреты должны проходить через предусмотренный сервером поток авторизации.
Для посетителя виджета с уже полученным токеном есть серверный способ привязки: POST /api/mcp-servers/external-user-credentials. Он сохраняет credentials по проекту, каналу, внешнему ID и установленному MCP; подписанная инициализация виджета связывает их с лидом. Поддерживаемый способ входа определяется шаблоном. Полная инструкция с запросами сохранения, обновления и отзыва описывает этот вариант отдельно от JWT собственного MCP.