
Настройки OAuth
Пункт «OAuth» доступен у приложений типов «Интеграция на сайте» и «Плагин». Здесь находятся данные OAuth-клиента, разрешённые адреса возврата и политики доступа. У готового решения этого пункта нет.
Владелец, администратор и разработчик приложения могут менять OAuth-настройки и работать с Client Secret. Наблюдатель видит Client ID и остальные настройки без возможности изменения; Client Secret ему не показывается.
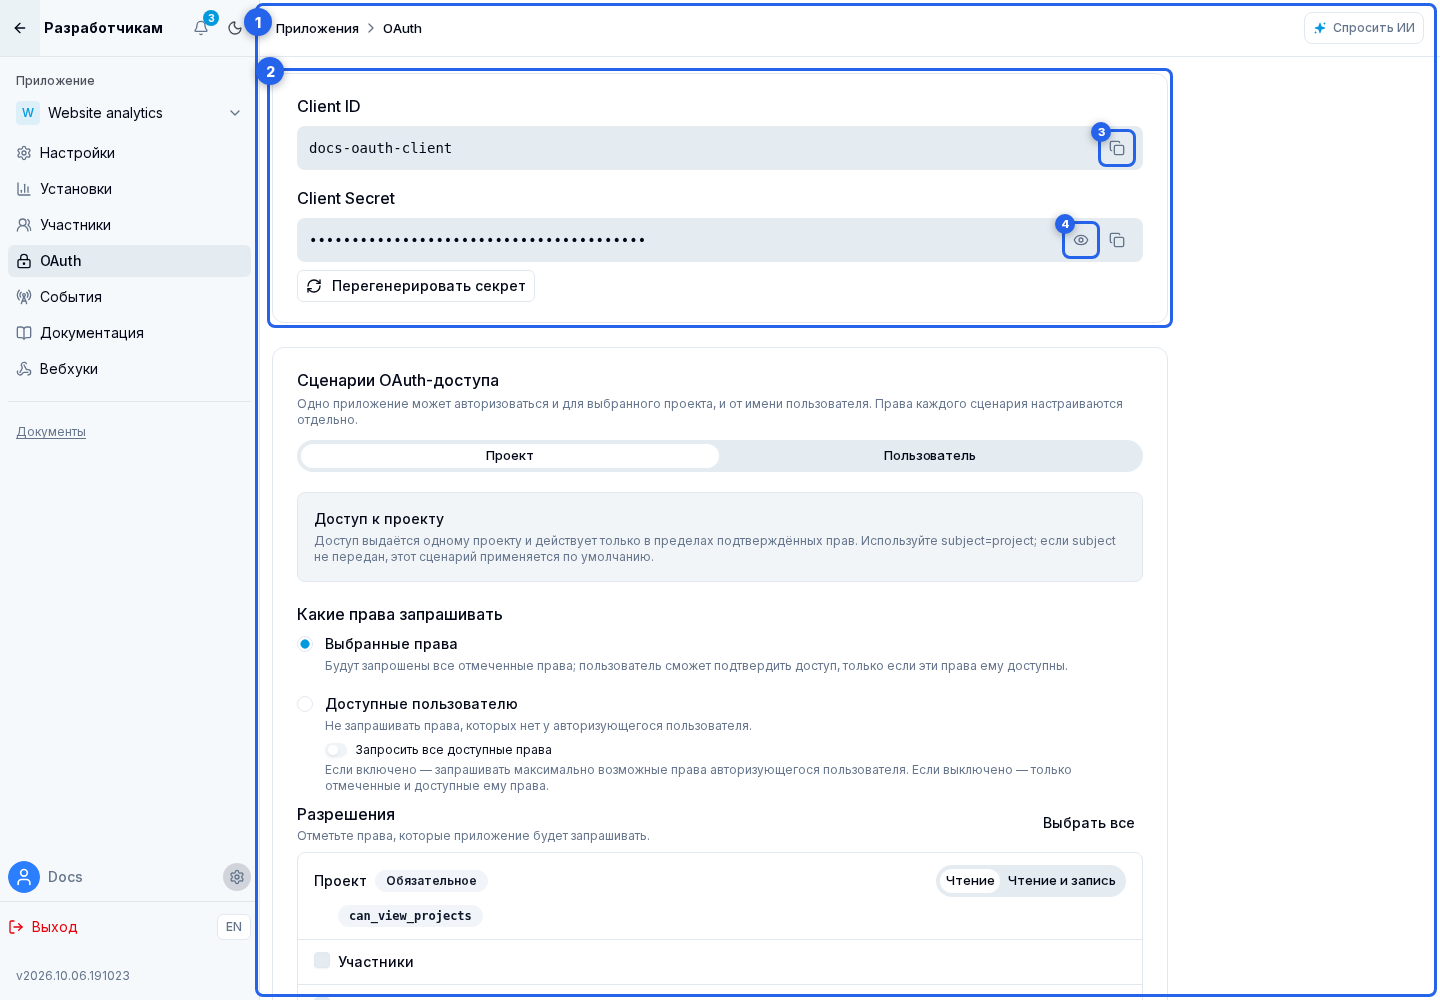
Client ID и Client Secret
В блоке OAuth-ключей находятся:
- Client ID — публичный идентификатор приложения; перенесите его кнопкой копирования Client ID;
- Client Secret — секрет для аутентификации сервера приложения на token endpoint. Храните его только на сервере и не помещайте в браузерный код, логи или публичный репозиторий. Значение можно показать или скрыть и скопировать.
Регенерация Client Secret
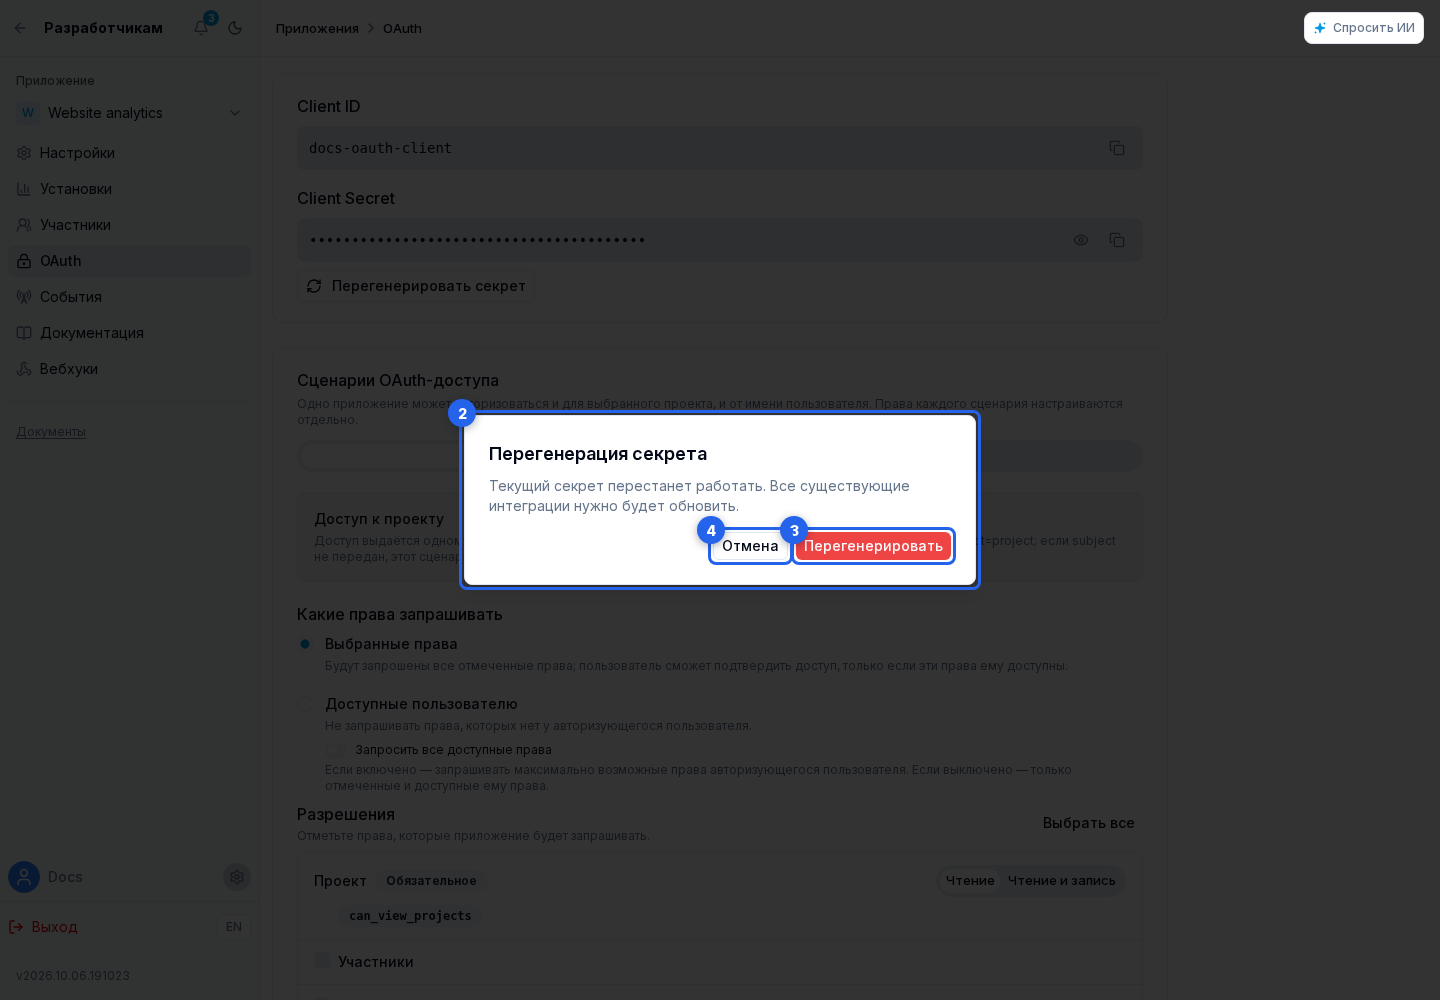
Кнопка «Перегенерировать секрет» открывает окно подтверждения. Подтверждение выпускает новый Client Secret и сразу делает старый непригодным для обмена кода и обновления токенов. Отмена ничего не меняет.
Сохраните новое значение и замените секрет на сервере интеграции. Уже выпущенные access token продолжают работать до истечения срока или отзыва авторизации; регенерация секрета сама по себе их не отзывает.
Redirect URI
В разделе Redirect URIs нажмите «Добавить URI» и заполните адрес возврата. Ненужную строку можно удалить.
Адрес без протокола сохраняется с https://. Явный http:// разрешён только для loopback-адресов: localhost, его поддоменов, 127.x.x.x и ::1. Адрес с логином или паролем, фрагментом #... либо небезопасным протоколом отклоняется.
В запросе авторизации redirect_uri должен полностью совпадать с сохранённым значением. При обмене кода нужно снова передать тот же адрес. Значимы протокол, домен, порт, путь, query-параметры и завершающий слеш.
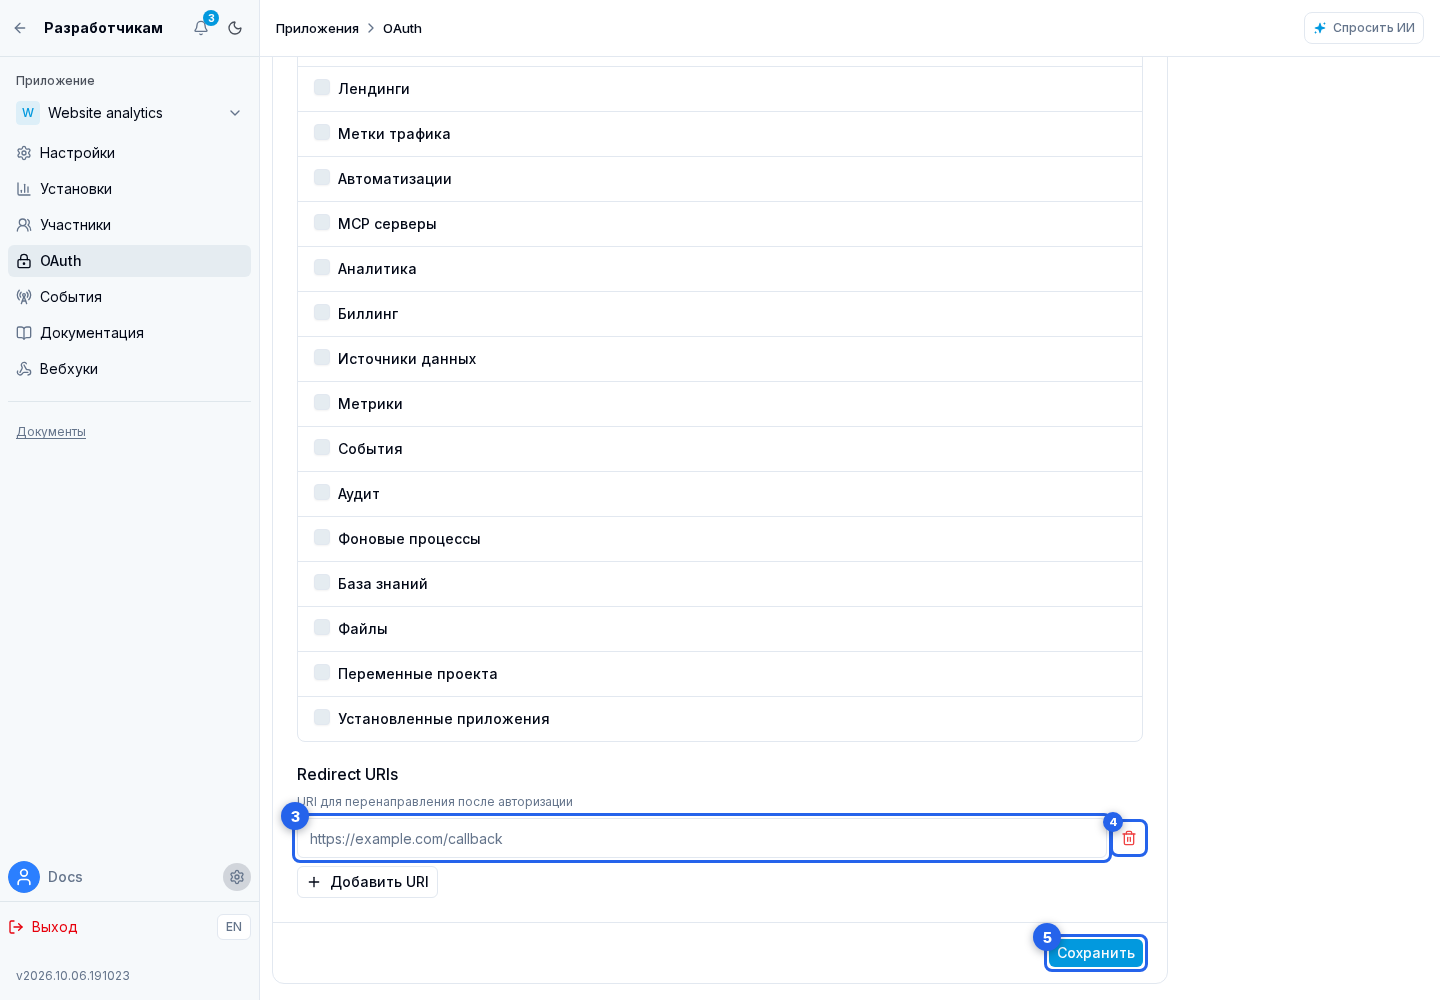
Нажмите «Сохранить», чтобы применить Redirect URI и обе политики доступа.
Затем настройте разрешения и подключите авторизацию в своём приложении.